Claves de API
Una clave de API permite que otro servicio, como una herramienta de informes o una automatización como Zapier, lea los datos de tu cuenta en una aplicación sin que nadie inicie sesión. Cada clave pertenece a una aplicación, solo puede hacer lo que tú elijas y funciona hasta que venza o la revoques.
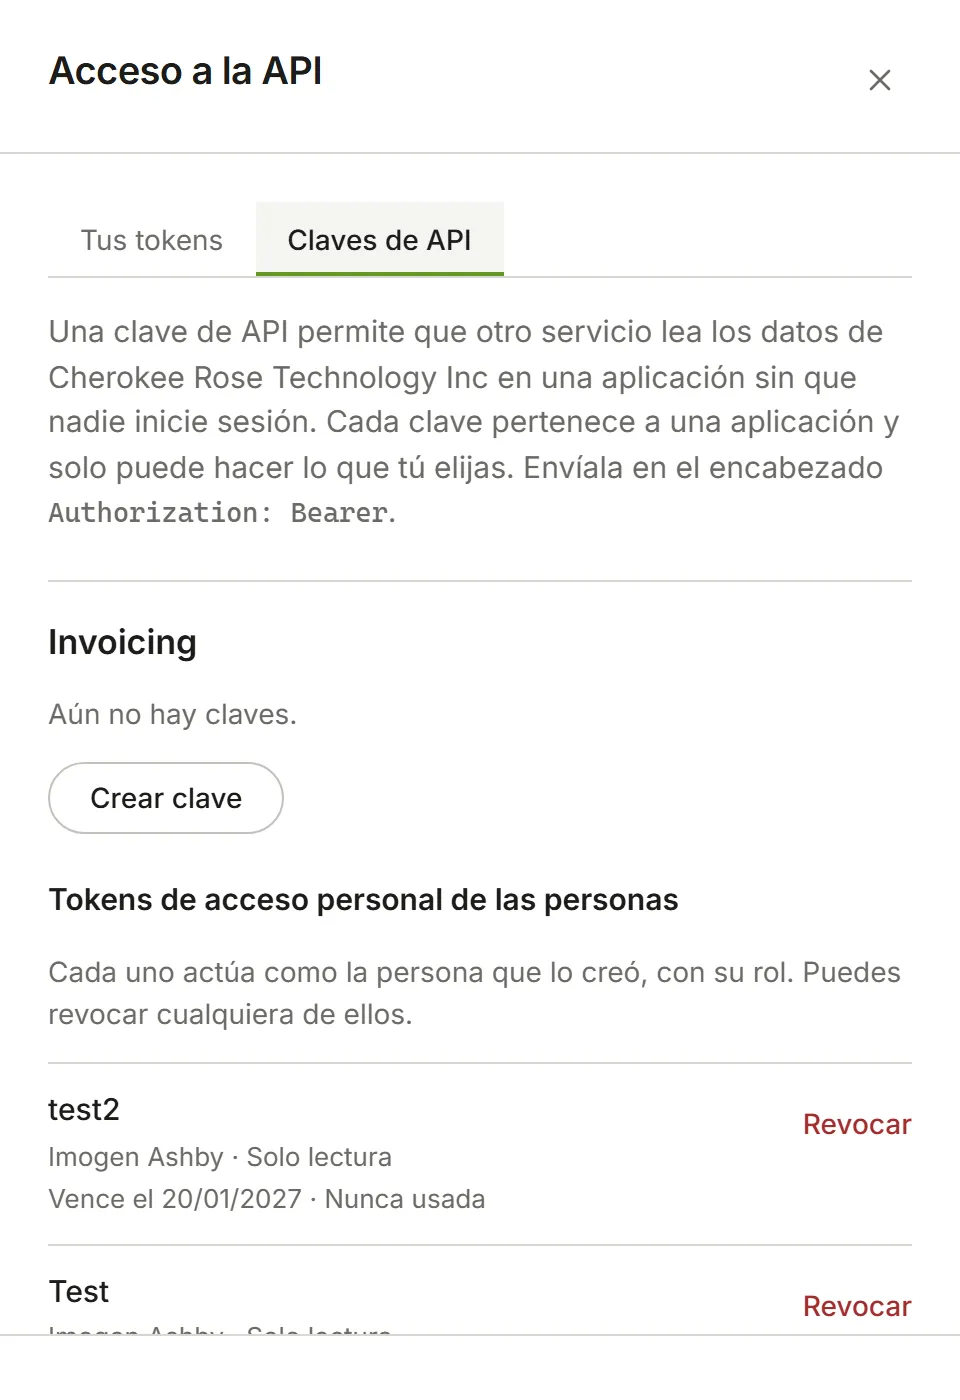
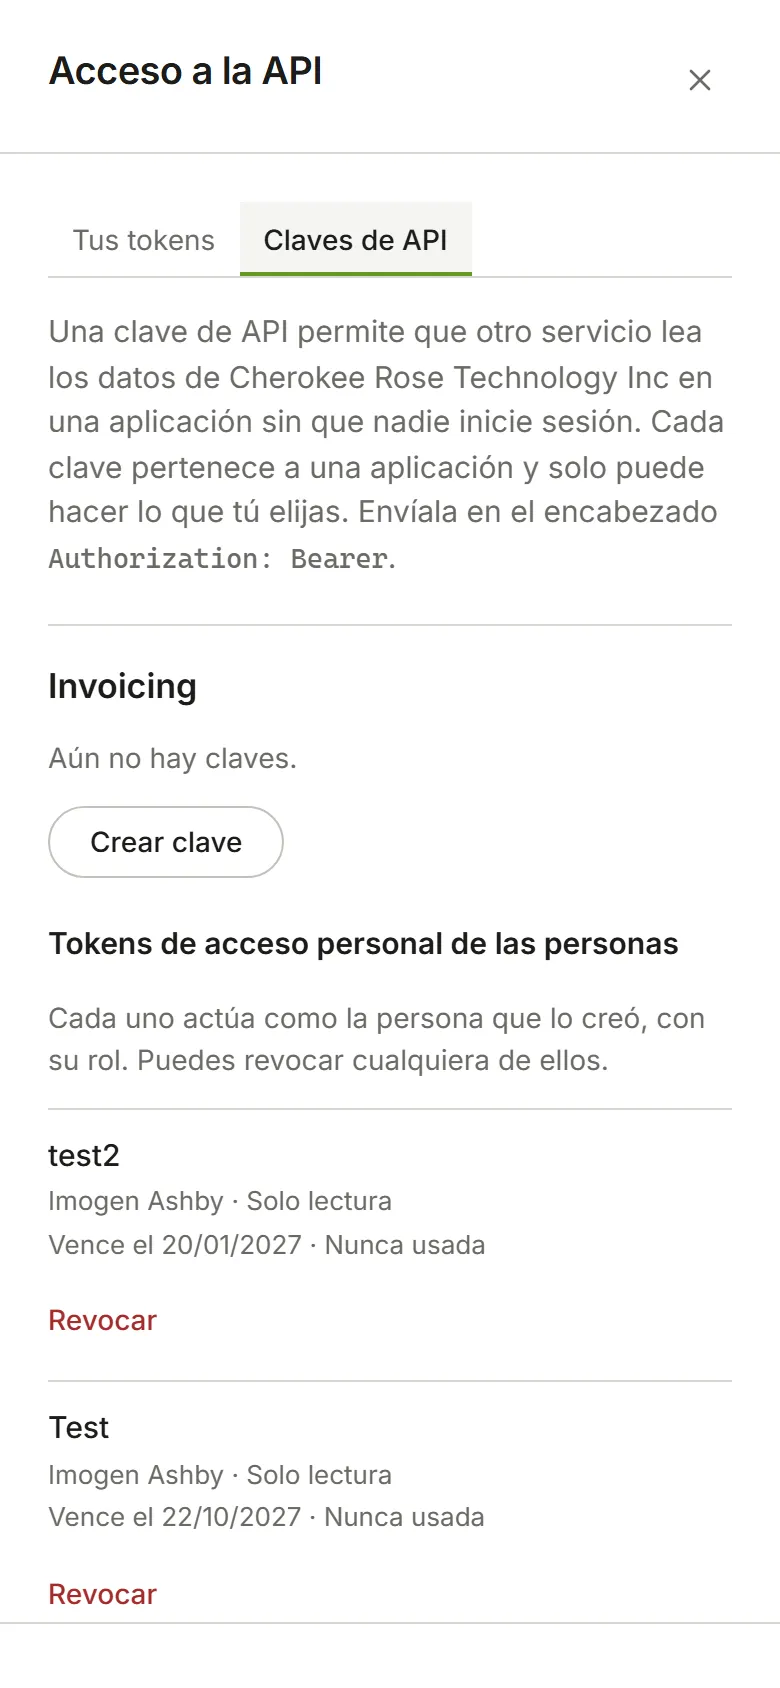
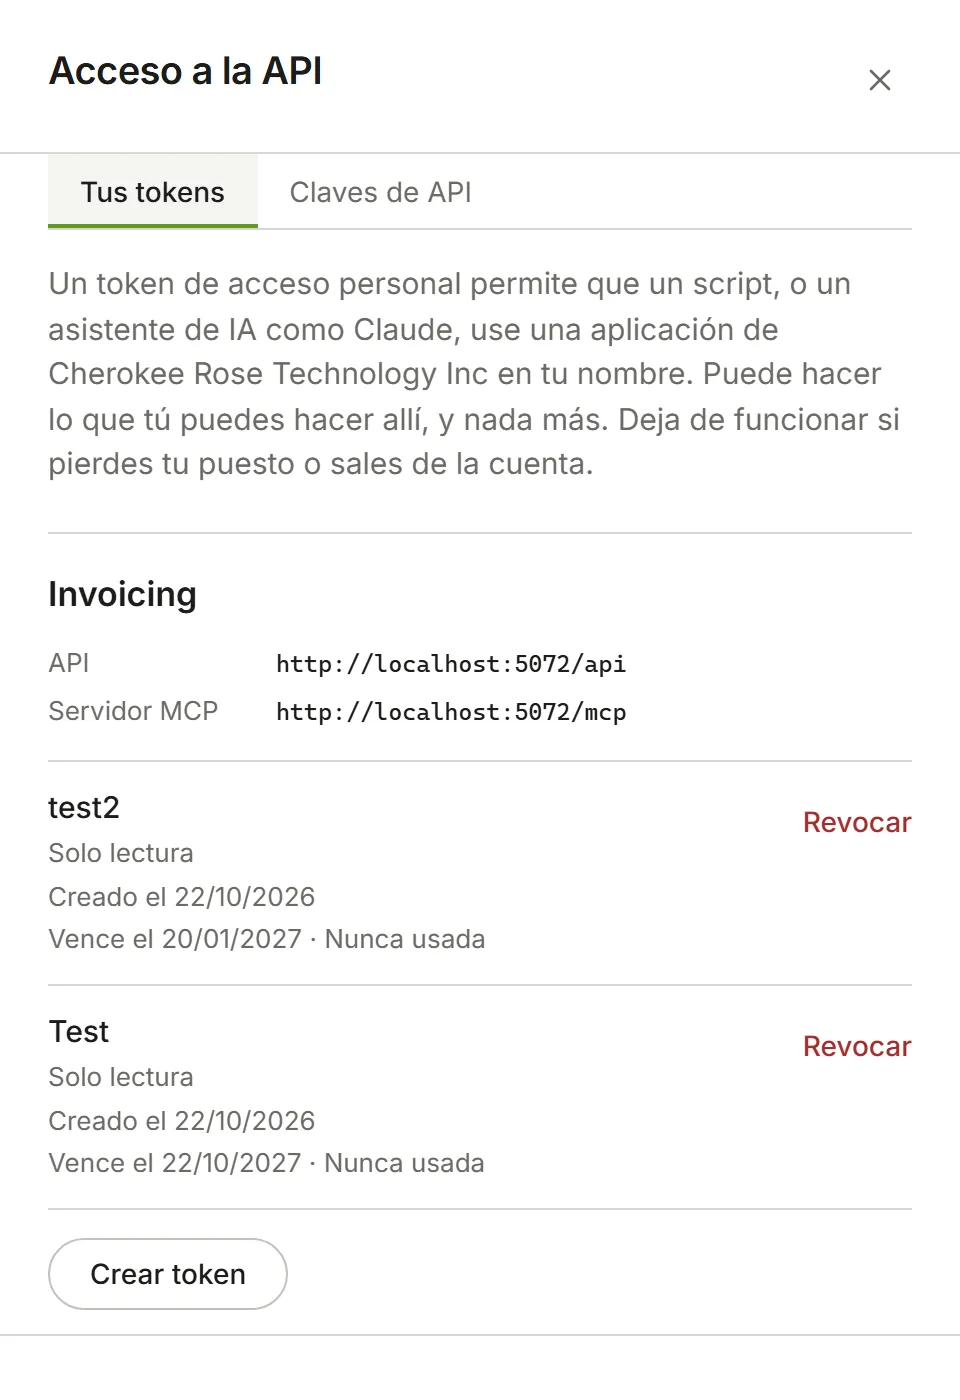
Elige Configuración de la cuenta en el menú de tu avatar, luego Acceso a la API, en Integraciones, y después la pestaña Claves de API. Solo los Propietarios y los Administradores de la cuenta ven esta pestaña. En una aplicación como Invoicing, Configuración y luego Acceso a la API te llevan al mismo lugar.
Cuando no puedes crear claves
Sección titulada «Cuando no puedes crear claves»Cada aplicación aparece con sus claves. Si no puedes crear una, la pantalla explica por qué:
- La aplicación aún no ofrece una API. Nada de tu lado puede cambiar esto.
- Tu plan no incluye acceso a la API. Un Propietario puede cambiar a un plan que lo incluya en Facturación. Las claves que ya tienes dejan de funcionar mientras tu plan no incluya acceso a la API, y vuelven a funcionar cuando lo incluya.
Crear una clave
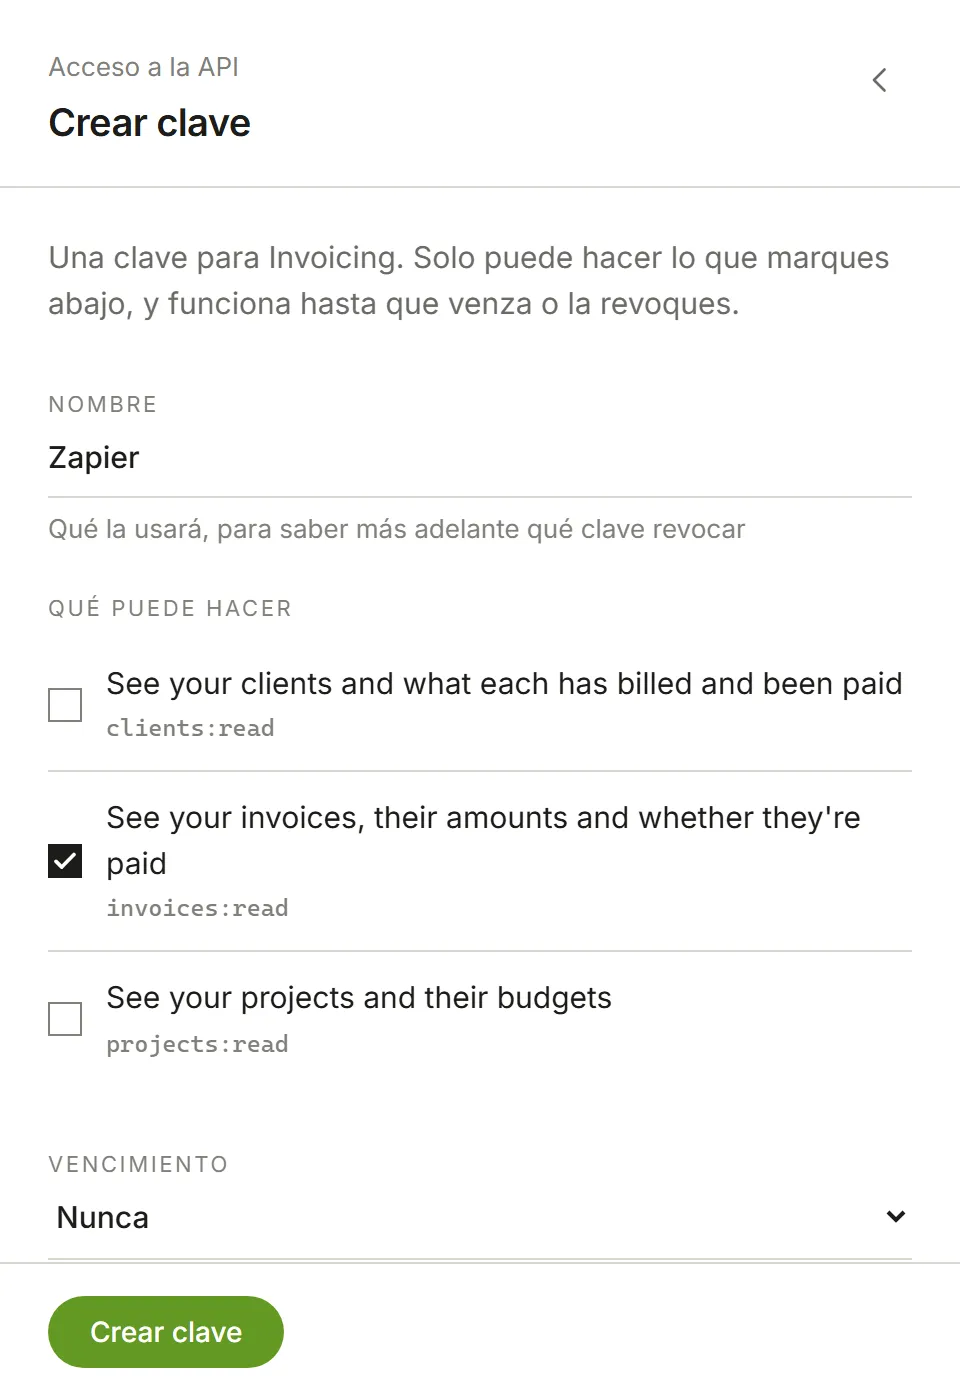
Sección titulada «Crear una clave»- En la aplicación, elige Crear clave.
- Dale un nombre que indique qué la usará, como Zapier, para saber más adelante qué clave revocar.
- En Qué puede hacer, marca solo lo que el servicio necesita. Para Invoicing:
- Ver tus clientes (
clients:read) - Ver tus facturas (
invoices:read) - Ver tus proyectos (
projects:read)
- Ver tus clientes (
- Elige cuándo vence: nunca, en 30 o 90 días, en un año, o en la fecha que elijas. Deja de funcionar desde el inicio de ese día.
- Elige Crear clave.
La clave se muestra una sola vez. Cópiala ahora: no volverás a verla. Eddish solo guarda una huella de la clave, no la clave en sí, así que nadie puede mostrártela después. Si se pierde, revócala y crea otra.
No dejes la clave en documentos compartidos ni en código que otros puedan leer. Quien la tenga puede hacer lo que ella permite.
Usar una clave
Sección titulada «Usar una clave»Envía la clave con cada solicitud en el encabezado Authorization:
GET /api/clientsAuthorization: Bearer <your key>Envía la solicitud a la dirección propia de la aplicación, la que usas para abrirla.
- Una clave solo puede leer la cuenta en la que se creó.
- Una solicitud de algo que no se le otorgó a la clave se rechaza con
403. - Una clave revocada, vencida o no reconocida se rechaza con
401. - Cada clave tiene un límite de cuántas solicitudes puede hacer en poco tiempo, definido por tu plan. Una solicitud
por encima del límite se rechaza con
429, y el encabezadoRetry-Afterindica cuántos segundos esperar.
Revocar una clave
Sección titulada «Revocar una clave»Elige Revocar junto a la clave y luego Revocar de nuevo para confirmar. Deja de funcionar de inmediato y no se puede volver a activar. Una clave revocada permanece en la lista, marcada como Revocada con la fecha, para que puedas ver qué tenía acceso.
Cada clave muestra quién la creó y cuándo, cuándo vence y cuándo se usó por última vez, con precisión de día. Una clave que dice Nunca usada cuando esperabas que estuviera en uso puede no estar configurada donde crees.
Tokens de acceso personal de las personas
Sección titulada «Tokens de acceso personal de las personas»Debajo de las claves de cada aplicación, los Propietarios y los Administradores ven los tokens de acceso personal de todos para esa aplicación: de quién es cada uno, si solo puede leer, cuándo vence y cuándo se usó por última vez. Elige Revocar junto a uno para detenerlo de inmediato. Nunca ves los tokens en sí.
Un token de acceso personal actúa como la persona que lo creó, con su rol, y llega a todo lo que ella puede. Una clave
de API actúa por la cuenta y solo llega a lo que se le otorgó. Una clave enviada a cualquier otro sitio se rechaza con
403.